

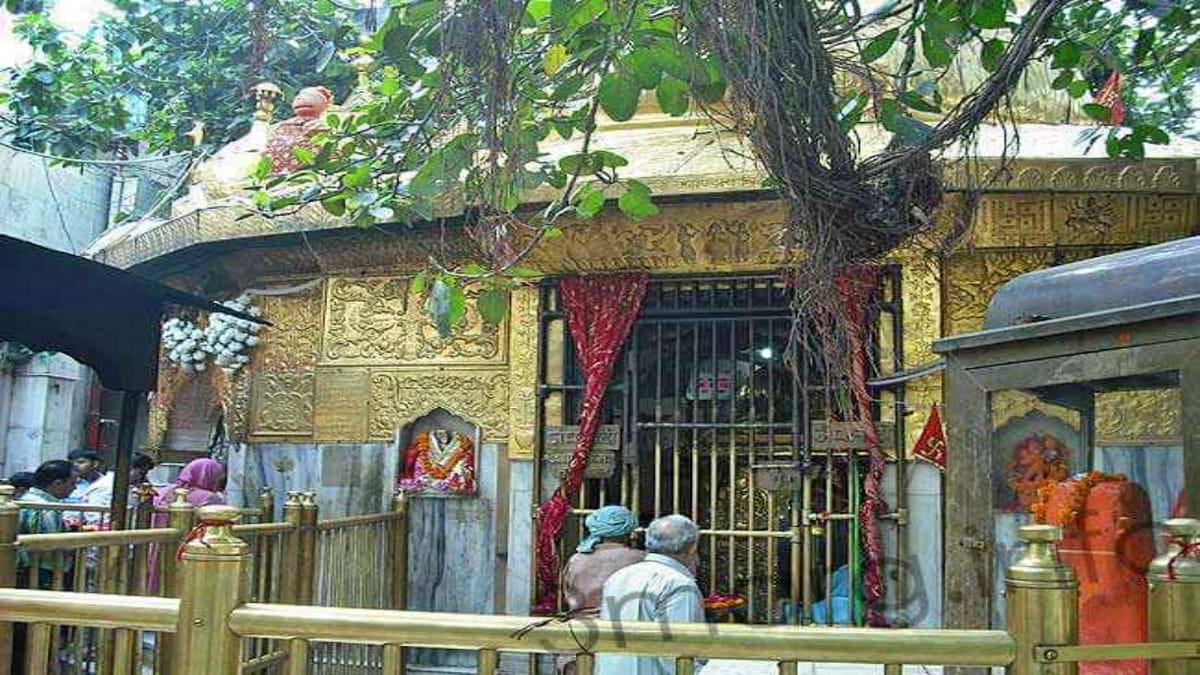
हिमाचल प्रदेश (Himachal Pradesh) के प्रसिद्ध चिंतपूर्णी मंदिर (Chintpurni Temple) में सुगम दर्शन पास (Sugam Darshan Pass) के डिजिटल भुगतान (digital payment) सिस्टम में एक बड़े फर्जीवाड़े (fraud) का मामला सामने आया है। इस घटना ने धार्मिक स्थलों पर बढ़ते ऑनलाइन लेनदेन (online transactions) की सुरक्षा को लेकर गंभीर चिंताएं बढ़ा दी हैं। पुलिस ने इस मामले में केस दर्ज कर लिया है और लगभग 80 संदिग्ध लेन-देन (suspicious transactions) की गहन जांच शुरू कर दी है।
मिली जानकारी के अनुसार, मंदिर प्रशासन (temple administration) को यह जानकारी मिली कि एक ही ट्रांजेक्शन आईडी (transaction ID) का उपयोग करके कई भुगतान (multiple payments) किए गए हैं। यह डिजिटल प्रणाली में एक बड़ी खामी की ओर इशारा करता है, जिसका लाभ उठाकर धोखाधड़ी (cheating) की गई है। इस फर्जीवाड़े से श्रद्धालुओं (devotees) के विश्वास को ठेस पहुंची है और मंदिर के राजस्व (revenue) को भी नुकसान पहुंचा है।
डिजिटल धोखाधड़ी (Digital Fraud) और पुलिस कार्रवाई (Police Action)
पुलिस सूत्रों के मुताबिक, यह मामला डिजिटल सुरक्षा (digital security) में सेंधमारी का है। प्रारंभिक जांच (preliminary investigation) में सामने आया है कि जालसाजों ने एक ही भुगतान पहचानकर्ता (payment identifier) का कई बार इस्तेमाल किया, जिससे वे बार-बार दर्शन पास प्राप्त करने में सफल रहे। ऊना जिले (Una District) की पुलिस ने इस मामले की गंभीरता को देखते हुए तत्काल कार्रवाई की है। एक विशेष टीम (special team) गठित की गई है जो पूरे मामले की तह तक जाएगी।
पुलिस अधिकारी ने बताया कि फॉरेंसिक एक्सपर्ट्स (forensic experts) की मदद भी ली जा सकती है, ताकि डिजिटल फुटप्रिंट्स (digital footprints) को ट्रैक किया जा सके और असली दोषियों (culprits) तक पहुंचा जा सके। यह समझना महत्वपूर्ण है कि ऐसी धोखाधड़ी अक्सर संगठित गिरोहों (organized gangs) द्वारा की जाती है, जो डिजिटल प्रणालियों की कमजोरियों का फायदा उठाते हैं। सरकार लगातार डिजिटल भुगतान को बढ़ावा दे रही है, ऐसे में इन प्रणालियों को और अधिक सुरक्षित (secure) बनाना अनिवार्य हो जाता है।
मुख्य बिंदु और विश्लेषण (Key Insights & Analysis)
- सिस्टम की खामी: एक ही ट्रांजेक्शन आईडी (transaction ID) से कई भुगतान होना डिजिटल सिस्टम (digital system) की सुरक्षा में एक बड़ी खामी को उजागर करता है। विशेषज्ञों का मानना है कि भुगतान गेटवे (payment gateway) और मंदिर के अपने सिस्टम के बीच बेहतर तालमेल (better coordination) और सत्यापन प्रक्रिया (verification process) की आवश्यकता है।
- भक्तों का विश्वास: इस तरह की घटनाएं श्रद्धालुओं के मन में ऑनलाइन सेवाओं (online services) के प्रति अविश्वास पैदा करती हैं। धार्मिक स्थलों पर अक्सर बड़ी संख्या में लोग दर्शन के लिए आते हैं और वे सुविधाजनक डिजिटल विकल्पों (convenient digital options) पर भरोसा करते हैं।
- साइबर सुरक्षा (Cyber Security) पर जोर: यह घटना सभी धार्मिक ट्रस्टों (religious trusts) और सरकारी संस्थानों (government institutions) के लिए एक चेतावनी है कि उन्हें अपनी ऑनलाइन प्रणालियों की साइबर सुरक्षा को मजबूत (strengthen cyber security) करना होगा। नियमित ऑडिट (regular audit) और सुरक्षा अपडेट (security updates) अनिवार्य हैं।
- आगे की राह: मंदिर प्रशासन को तुरंत एक तकनीकी टीम (technical team) से अपनी डिजिटल प्रणाली की गहन जांच करवानी चाहिए। भविष्य में ऐसी घटनाओं को रोकने के लिए डबल-लेयर वेरिफिकेशन (double-layer verification) या ओटीपी आधारित (OTP-based) भुगतान जैसी प्रणालियों को अपनाया जा सकता है।
चिंतपूर्णी मंदिर में हुए इस फर्जीवाड़े ने एक बार फिर यह स्पष्ट कर दिया है कि तेजी से बढ़ते डिजिटल इंडिया (Digital India) में साइबर अपराधों (cyber crimes) से निपटने के लिए हमें लगातार सतर्क रहने और अपनी प्रणालियों को अपडेट (update systems) करने की आवश्यकता है। मंदिर प्रबंधन और कानून प्रवर्तन एजेंसियों (law enforcement agencies) के लिए यह एक महत्वपूर्ण चुनौती है।
इस खबर के बारे में अधिक जानकारी के लिए आप मूल खबर (Original News Source) देख सकते हैं।
संपादकीय टिप्पणी (Editorial Note): यह लेख उपलब्ध जानकारी और डिजिटल भुगतान सुरक्षा के सामान्य सिद्धांतों पर आधारित है। वास्तविक जांच के परिणाम भिन्न हो सकते हैं। हमारी टीम Google E-E-A-T दिशानिर्देशों का पालन करते हुए सटीक और विश्वसनीय जानकारी प्रदान करने के लिए प्रतिबद्ध है।
नवीनतम समाचार (Latest News Updates) के लिए हमारे ब्लॉग होमपेज पर विजिट करें।